Recherche de site Web
Comment désactiver iptables de Docker sur les systèmes Systemd Linux
Objectif
Dans certains cas, il est nécessaire de désactiver les règles IPtables de Docker pour éviter d’écraser les règles de pare-feu existantes. L’article suivant décrit une procédure simple à suivre sur la façon de désactiver les règles IPtables de Docker sur les systèmes Systemd Linux.
Exigences
Un accès privilégié à votre Systemd Linux est requis.
Difficulté
FACILE
Conventions
- # – nécessite que les commandes Li Lire la suite →
Comment créer un VPN Killswitch à l’aide d’iptables sur Linux

Objectif
Utilisez iptables pour bloquer toutes les connexions Internet au cas où votre VPN serait déconnecté.
Distributions
Cela fonctionnera sur n’importe quelle distribution Linux.
Exigences
Une installation Linux fonctionnelle avec des privilèges root.
Conventions
- # – nécessite que les commandes Linux données soient exécutées avec les privilèges root, soit directement en tant qu’utilisateur root, soit en utilisan Lire la suite →
Collection des règles iptables de base du pare-feu Linux
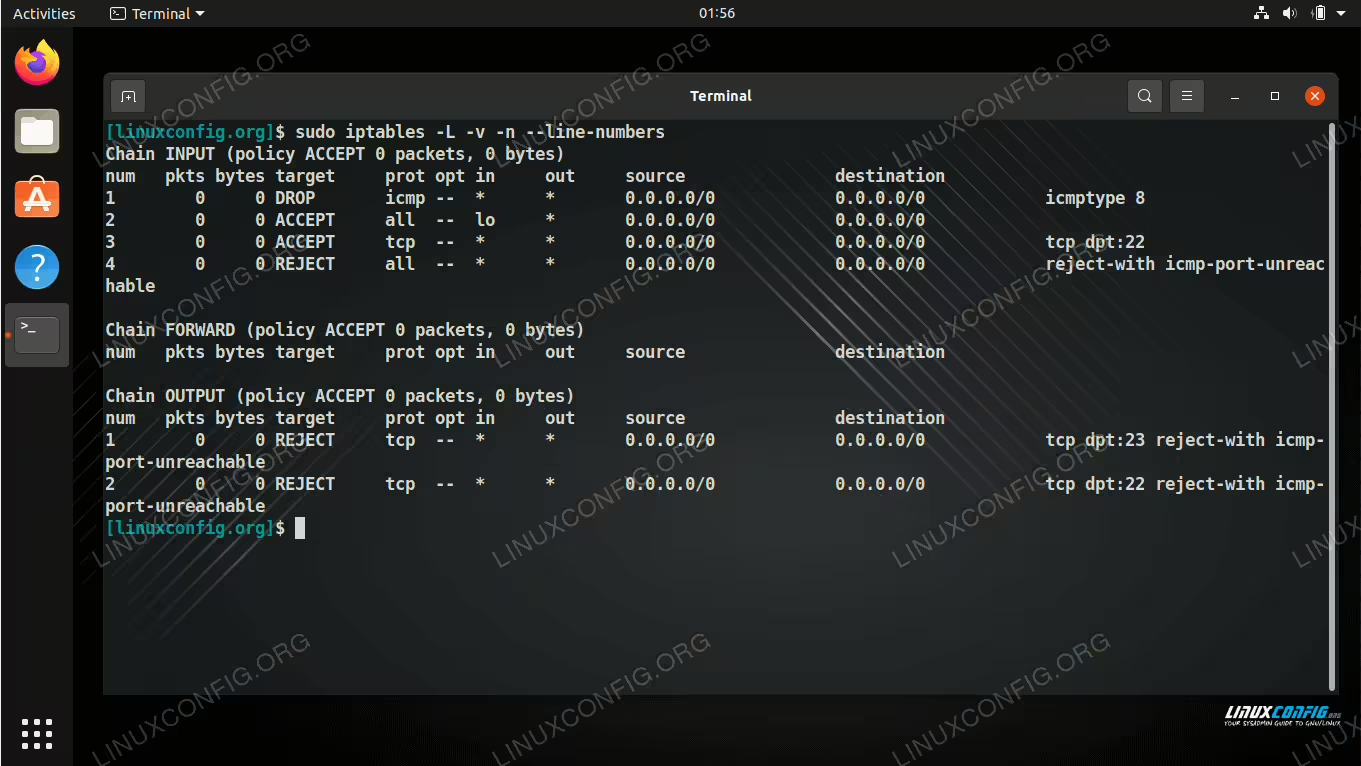
Le but de ce guide est de montrer certaines des commandes iptables les plus courantes pour les systèmes Linux. iptables est le pare-feu intégré à toutes les distributions Linux. Même les distributions comme Ubuntu, qui utilise ufw (pare-feu simple), et Red Hat, qui utilise firewalld, transmettent toujours leurs commandes à iptables et l’utilisent en arrière-plan.
Maîtriser iptables, ou au moins se familiariser avec certaines des commandes les plus basiques, est essentiel pour les administrateurs Linux. Même les utilisateurs occasionnels de Linux peuvent bénéficier de la compréhension
Lire la suite →Comment rendre iptables persistant après un redémarrage sous Linux

Le pare-feu iptables sur les systèmes Linux est une fonctionnalité très utile qui permet aux administrateurs système de contrôler, avec une précision granulaire, quel trafic réseau est autorisé ou refusé au système. Les administrateurs Linux expérimentés connaissent probablement la frustration et la douleur qui accompagnent un redémarrage du système effaçant complètement les règles iptables d’un système. En effet, les règles iptables, par défaut, ne persisteront pas après un redémarrage. Après avoir configuré les règles iptables de votre système, il y a une autre étape importan
Lire la suite →Comment supprimer la règle iptables

Le but de ce tutoriel est de montrer comment supprimer les règles iptables sur un système Linux. Il est possible de supprimer les règles iptables une par une ou d’effacer toutes les règles de n’importe quelle chaîne iptables à la fois. Vous verrez bientôt comment. Le pare-feu iptables sur les systèmes Linux est une fonctionnalité très utile qui permet aux administrateurs système de contrôler, avec une précision granulaire, quel trafic réseau est autorisé ou refusé au système.
Finalement, le moment sera venu de supprimer les règles qui ne concernent plus la configuration s
Lire la suite →Gestion avancée du pare-feu avec nftables : Transition d’iptables

nftables est le successeur d’iptables sur les systèmes Linux, et est depuis devenu le pare-feu par défaut. Si vous n’êtes pas encore passé à nftables, vous passez à côté de performances améliorées, d’une syntaxe de commande plus simple et d’une manière globalement plus simple de gérer les règles de pare-feu. Dans ce tutoriel, vous allez apprendre comment passer d’iptables à nftables. Pour ce faire, nous devons nous familiariser avec la façon dont nftables diffère d’iptables d’un point de vue fonctionnel, ainsi qu’avec la nouvelle syntaxe de commande pour configurer les règl
Lire la suite →FireStarter - une interface graphique de haut niveau pare-feu iptables pour les systèmes Linux

Si vous êtes à la recherche d’un pare-feu Linux agréable, puissant et facile à utiliser, vous devriez essayer Firestarter. Il est livré avec une très belle interface utilisateur graphique et vous pouvez le configurer très rapidement.
Qu’est-ce que Firestarter ?
Firestarter est une application de pare-feu Open Source facile à utiliser qui vise à combiner la facilité d’utilisation avec des fonctionnalités impressionnantes, servant ainsi à la fois les utilisateurs de bureau et les administrateurs système.
Le par
Lire la suite →Comment configurer un pare-feu iptables pour permettre l’accès à distance aux services sous Linux - Partie 8

Présentation du programme de certification Linux Foundation
Vous vous souviend
Lire la suite →Série RHCSA : Principes de base du pare-feu et contrôle du trafic réseau à l’aide de FirewallD et iptables - Partie 11

En termes simples, un pare-feu est un système de sécurité qui contrôle le trafic entrant et sortant d’un réseau sur la base d’un ensemble de règles prédéfinies (telles que la destination/la source du paquet ou le type de trafic, par exemple).
Dans cet article, nous allons passer en revue les bases de
Lire la suite →13 questions d’entretien sur le pare-feu iptables de Linux

Nishita Agarwal, une visiteuse fréquente de Tecmint, nous a partagé son expérience (Question et réponse) concernant l’entretien d’embauche qu’elle venait de passer dans une société d’hébergement privée à Pune, en Inde. On lui a posé beaucoup de questions sur une variété de sujets, mais elle est une experte en iptables et elle voulait partager ces questions et leur réponse (qu’elle a donnée) liée à iptables à d’autres qui pourraient donner une interview dans un avenir proche.
Lire la suite →