Recherche de site Web
Comment utiliser un tunnel SSH pour accéder à des serveurs restreints

Savoir comment créer un tunnel SSH peut vous aider à accéder à des réseaux et systèmes autrement inaccessibles.
Le tunneling SSH ou le transfert de port SSH est une méthode permettant de créer une connexion SSH chiffrée entre un client et un serveur, par laquelle les ports des services peuvent être relayés.
Tunnel SSH local avec redirection de port
Vous pouvez utiliser un tunnel ssh local lorsque vous sou
Lire la suite →Se connecter en SSH à un port autre que 22 : comment le faire (avec des exemples)

Ce guide explorera comment changer le port du serveur SSH, et nous vous montrerons comment vous connecter à un port autre que le port 22 par défaut.
Par défaut, le serveur SSH fonctionne sur le port 22. Cependant, il arrive qu'il soit exécuté sur un port différent.
L'option -p <port> peut spécifier le numéro de port auquel se connecter lors de l'utilisation de la commande ssh sur Linux.
Par exemple,
Lire la suite →Comment générer une paire de clés SSH (avec des exemples)

Apprenez à générer une paire de clés SSH sur votre ordinateur, que vous pourrez ensuite utiliser pour authentifier votre connexion à un serveur distant.
L'authentification par mot de passe est la méthode par défaut que la plupart des clients SSH utilisent pour s'authentifier auprès des serveurs distants, mais elle souffre de vulnérabilités de sécurité potentielles, comme les tentatives de connexion par force brute.
Une alternative à l'
Lire la suite →Comment garder une session SSH active

Vivez des sessions SSH sans tracas. Suivez notre guide pour garder vos connexions actives et éliminer les problèmes de gel.
Dans la gestion à distance des serveurs et le transfert sécurisé de données, SSH (Secure Shell) est un outil indispensable. Cependant, sa commodité et sa sécurité peuvent parfois être gâchées par une frustration courante : les sessions SSH gelées.
De plus, la perturbation soudaine d'une
Lire la suite →Guide rapide pour activer SSH sur Ubuntu 24.04

Secure Shell (SSH) est un protocole essentiel pour accéder en toute sécurité et à distance aux machines en réseau. SSH offre un canal sécurisé sur un réseau non sécurisé, fournissant une authentification forte et des communications de données cryptées entre deux ordinateurs se connectant sur un réseau ouvert tel qu’Internet. Ubuntu 24.04, comme ses prédécesseurs, prend en charge SSH pour l’administration à distance, le transfert de fichiers, etc. Ce guide vous guidera tout au long du processus d’activation de SSH sur votre système Ubuntu 24.04, garantissant ainsi des capacités de gestion sé
Lire la suite →Activation de la connexion racine SSH sur les serveurs Linux Ubuntu/Debian

La sécurisation de l’accès au serveur distant est primordiale pour les administrateurs système et les développeurs. Bien qu’il soit courant de désactiver la connexion racine via SSH pour des raisons de sécurité, il existe des scénarios où son activation est nécessaire, par exemple lors de la gestion d’un serveur distant sans compte d’utilisateur ou pour des tâches administratives spécifiques. Cet article vous guide dans l’activation de la connexion racine SSH sur les serveurs ou les bureaux Linux Ubuntu ou Debian, en vous assurant que vous pouvez accéder à votre système avec les précautions
Lire la suite →Activation de SSH sur Raspberry Pi : un guide complet

La configuration de SSH sur un Raspberry Pi permet à un ou plusieurs utilisateurs de se connecter au système à distance pour l’administration ou d’autres tâches via un terminal de ligne de commande séparé. SSH est un protocole client-serveur qui fournit des connexions sécurisées et cryptées via une connexion réseau (il peut s’agir d’un réseau local ou d’Internet). Cela permet aux utilisateurs de se connecter en SSH dans le Raspberry Pi à partir d’un autre système Linux ou d’un autre client SSH. Dans ce tutoriel, nous verrons comment activer SSH sur un Raspberry Pi. Il y a deux
Lire la suite →Comment utiliser la commande screen pour éviter la fermeture inopinée d’une session ssh
Problème de déconnexion SSH
Votre session de terminal peut être fermée en raison de divers problèmes de réseau pendant que vous êtes en train exécuter un processus sur une machine distante, par exemple :
Write failed: Broken pipeÀ la suite de cette déconnexion réseau, votre session shell ssh tuera également par inadvertance tous les processus enfants exécutés sous votre session ssh sur la machine distante.
Exécution d’une solution de session SSH ininterrompue
Ut
Lire la suite →Déploiement de Kippo SSH Honeypot sur Ubuntu Linux
Introduction
Avez-vous l’impression que quelqu’un tente d’accéder à votre serveur ? Pour le savoir, vous pouvez déployer un pot de miel dans votre système pour vous aider à atténuer votre paranoïa en confirmant ou en infirmant votre croyance initiale. À titre d’exemple, vous pouvez démarrer le honeypot SSH Kippo, qui vous permet de surveiller les tentatives de force brute, de collecter les exploits et les logiciels malveillants d’aujourd’hui. Kippo enregistre également automatiquement la session shell du pirate, que vous pouvez rejouer p
Lire la suite →SSH dans Linux votre ordinateur depuis Android avec Termux
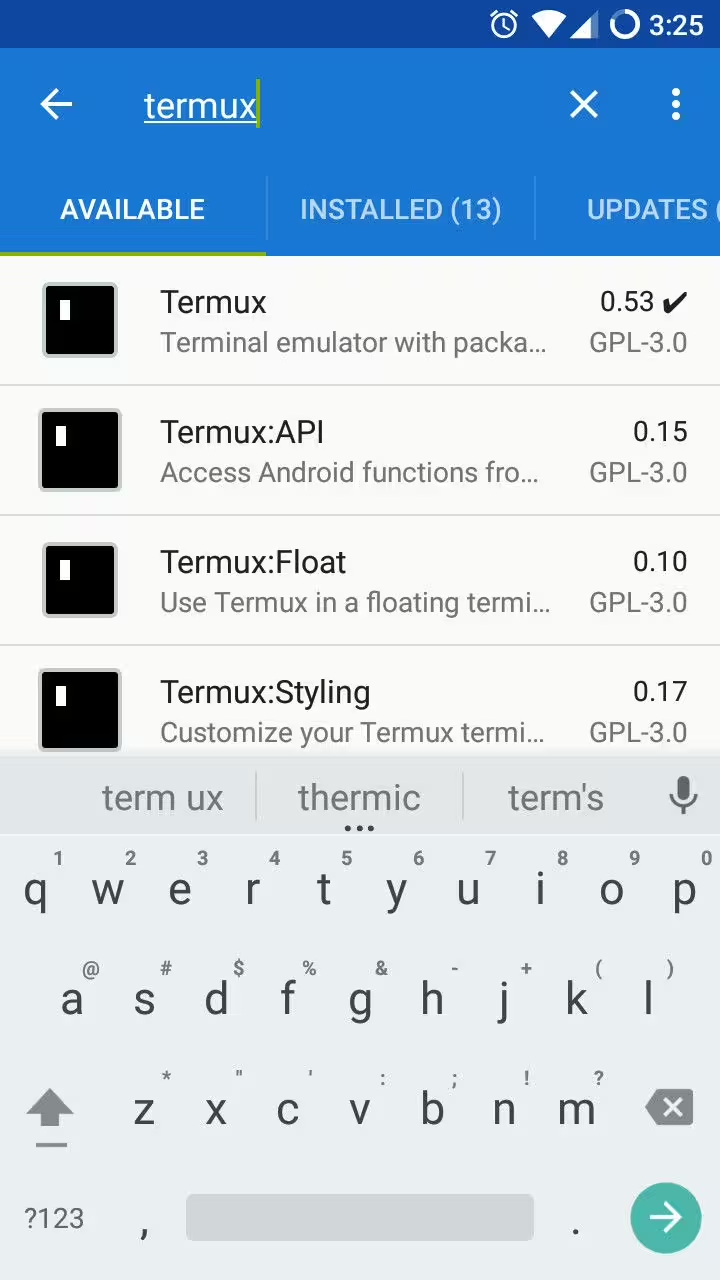
Objectif
Installez Termux sur un appareil Android et utilisez-le pour établir SSH sans mot de passe sur un ordinateur Linux.
Distributions
Ce guide fonctionnera avec n’importe quel ordinateur Linux.
Exigences
Un ordinateur Linux fonctionnel et un appareil Android.
Difficulté
Facile
Conventions
- # – nécessite que les commandes Linux données soient exécutées avec les privilège Lire la suite →