Recherche de site Web
Comment configurer et activer SSH sur FreeBSD 15
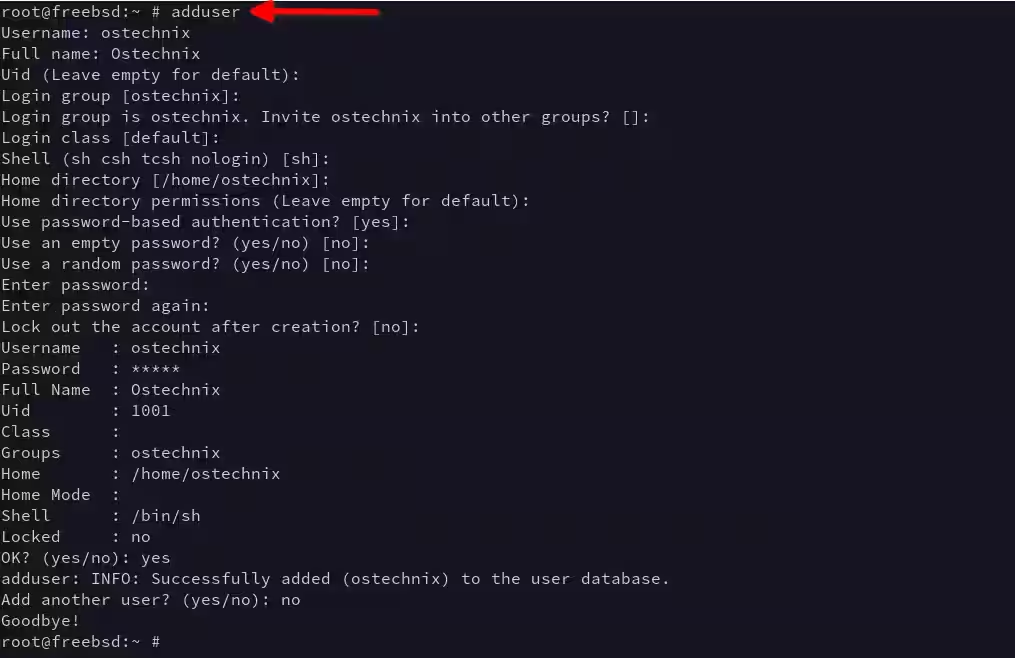
Ce guide succinct vous expliquera les étapes pour configurer et activer SSH sur FreeBSD. Toutes les étapes fournies ci-dessous ont été testées sur une installation fraîche de FreeBSD 15 et sur des versions plus anciennes.
Serveur OpenSSH est installé par défaut sur FreeBSD. Mais sur un système FreeBSD neuf, les connexions SSH à distance ne sont pas autorisées. Vous devez activer l'accès SSH vous-même pour accéder à votre serveur FreeBSD via SSH depuis d'autres systèmes sur le réseau.
Activer SSH sur Lire la suite →
Exécuter des commandes sur des systèmes Linux distants via SSH
L'autre jour, je testais comment conserver les permissions des fichiers lors de la copie de fichiers ou de répertoires vers plusieurs emplacements et systèmes. Lorsque je voulais vérifier les permissions des fichiers sur un système distant, je devais me connecter à ce système via SSH et vérifier les attributs. Le processus de connexion et de déconnexion du système distant plusieurs fois était un peu agaçant pour moi. J'ai pensé qu'il serait mieux si je pouvais exécuter des commandes sur des systèmes Linux distants via SSH.
Heureusement, j'ai trouvé un
Lire la suite →Utiliser sshpass pour une connexion SSH non interactive dans les scripts

Dans ce guide, nous apprendrons ce qu'est l'utilitaire sshpass, comment installer sshpass sur les systèmes Linux et FreeBSD, et comment utiliser sshpass pour une connexion SSH non interactive dans les scripts shell sous Linux et Unix.
Introduction
En tant qu'administrateur système Linux, vous pouvez avoir besoin d'accéder à des machines distantes et de transférer des fichiers entre elles plusieurs fois par jour. Une façon d'accéder à un système distant est ssh. Les
Lire la suite →Comment prévenir les attaques par force brute SSH en utilisant Fail2ban sur Linux

Linux est un système d'exploitation populaire pour les serveurs et autres appareils. Il est connu pour sa stabilité, sa sécurité et sa flexibilité. Cependant, aucun système d'exploitation n'est à l'abri des attaques. L'un des types d'attaques les plus courants contre les serveurs Linux est une attaque par force brute. Dans ce guide étape par étape, nous vous montrerons comment installer et configurer fail2ban sur un système Linux et comment prévenir les attaques SSH par force brute avec Fail2ban.
Avant d'entrer dans l
Lire la suite →Comment configurer l'authentification par clé SSH sous Linux

Ce guide fournit un aperçu des différentes méthodes d'authentification SSH, en mettant particulièrement l'accent sur l'authentification basée sur les clés SSH. De plus, ce guide vous expliquera les étapes pour configurer l'authentification basée sur les clés SSH dans les systèmes d'exploitation Linux et similaires à Unix.
Ce guide étape par étape couvre les sujets suivants :
- Types de méthodes d'authentification SSH
- Aperçu de la méthode d'authentification basée sur les clés SSH,
- Avantage Lire la suite →
Améliorer la connexion SSH avec un menu de sélection de session Tmux

Dans cet article, nous allons démontrer comment configurer un menu de sélection de session tmux qui s'active lors de la connexion SSH à un système Linux distant. Ce menu listera les sessions tmux existantes et offrira l'option de créer une nouvelle session.
Introduction
Tmux, un multiplexeur de terminal, permet aux utilisateurs de gérer plusieurs sessions de terminal dans une seule fenêtre. Cela s'avère particulièrement utile lors du travail sur des systèmes distants via SSH.
Une pratique courante consiste à
Lire la suite →Renforcement de SSH : Fail2Ban, Nftables et pare-feu cloud

Introduction
Renforcement SSH signifie réduire la surface d'attaque de votre service SSH grâce à la configuration, la limitation des taux et les contrôles réseau afin que les attaques par force brute et les accès non autorisés soient atténués. Fail2Ban seul ne suffit pas : il réagit après des tentatives de conne
Lire la suite →Proxy inversé tunnelé Pangolin 1.16 ajoute un daemon d'authentification SSH

Le proxy inverse en tunnel Pangolin 1.16 ajoute le démon d'authentification SSH, la pagination côté serveur et une meilleure visibilité des ressources privées.
Pangolin, une plateforme d'accès à distance basée sur l'identité, open-source et auto-hébergée, qui combine un proxy inversé tunnelé avec un accès de style VPN à confiance zéro, a publié la version 1.16.
La principa
Lire la suite →OpenSSH annonce son intention de supprimer progressivement les clés DSA

OpenSSH désactivera les clés DSA par défaut à partir de juin 2024, avec une suppression complète prévue pour 2025.
Dans une démarche visant à renforcer la sécurité numérique, OpenSSH a annoncé son intention de supprimer progressivement le support des clés DSA, une décision motivée par les faiblesses inhérentes de l'algorithme et l'évolution vers des alternatives plus sécurisées. Mais d'abord, éclaircissons ce qu
Lire la suite →Après une récente vulnérabilité SSH, Systemd réduit les dépendances

Une récente porte dérobée sshd/xz (CVE-2024-3094) révèle des risques dans libsystemd de systemd, suscitant un débat sur la réduction des dépendances.
À la lumière des événements récents, un débat important a émergé sur les vulnérabilités dans lesquelles systemd est indirectement impliqué, en particulier lors de l'incident de porte dérobée sshd/xz (CVE-2
Lire la suite →