25 ports réseau que vous devez connaître pour les entretiens techniques
Si vous vous préparez pour un entretien sur le réseautage, l'administration de systèmes Linux, le DevOps ou la cybersécurité, comprendre les ports réseau est indispensable. Les numéros de ports reviennent dans presque tous les entretiens techniques car ils sont essentiels à la communication réseau. Pourtant, de nombreux candidats négligent cette notion de base.
Cet article couvre les 25 ports principaux que vous devriez connaître par cœur, y compris ce que chacun fait, le protocole qui le sous-tend et pourquoi il est important. Que vous soyez débutant ou que vous ayez simplement besoin d'une remise à niveau, ce guide est conçu pour être simple, pratique et prêt pour un entretien.
Qu'est-ce que les ports réseau ?
Avant de passer à la liste, prenons rapidement conscience de ce qu'est vraiment un port.
Dans le monde des réseaux, un port n'est pas une chose physique — c'est un canal virtuel qui permet la communication entre les ordinateurs. Pensez-y comme un numéro de chambre dans un hôtel. Votre adresse IP est l'adresse de l'hôtel, et le port indique à l'ordinateur quel service (chambre) vous essayez d'atteindre.
Chaque port se voit attribuer un numéro compris entre 0 et 65535 :
0-1023: Ports bien connus (utilisés par les services au niveau du système).1024-49151: Ports enregistrés (utilisés par les logiciels et les applications).49152-65535: Ports dynamiques/privées (connexions temporaires).
Pourquoi les intervieweurs posent-ils des questions sur les ports ?
Parce que cela teste votre compréhension de :
- Quels services fonctionnent sur quels ports
- La différence entre TCP et UDP
- Comment résoudre les problèmes de connectivité
- Implications de sécurité des ports ouverts
Vous entendrez souvent des questions comme :
- Quel port utilise SSH ?
- Comment vérifier les ports ouverts sous Linux ?
- Pouvez-vous expliquer la différence entre les ports 80 et 443 ?
Les 25 principaux ports que vous devez connaître (avec descriptions)
Passons en revue les ports les plus courants que vous verrez lors des entretiens et lorsque vous travaillez avec de vrais systèmes.
| Port | Protocole | Nom du service | But |
|---|---|---|---|
| 20 | TCP | FTP (Données) | Transfère les données de fichier (mode actif) |
| 21 | TCP | FTP (Contrôle) | Commande/contrôle pour les transferts FTP |
| 22 | TCP | SSH | Connexion distante sécurisée/transfert de fichiers |
| 23 | TCP | Telnet | Connexion à distance (non sécurisée, héritée) |
| 25 | TCP | SMTP | Envoyer des e-mails |
| 53 | TCP/UDP | DNS | Résolution des noms de domaine en adresses IP |
| 67 | UDP | Serveur DHCP | Attribue des adresses IP |
| 68 | UDP | Client DHCP | Reçoit la configuration DHCP |
| 80 | TCP | HTTP | Trafic web standard (non sécurisé) |
| 110 | TCP | POP3 | Protocole de récupération des e-mails plus ancien |
| 123 | UDP | NTP | Synchronisation de l'heure système |
| 135 | TCP | RPC | Communication des services Windows |
| 137 | UDP | Service de noms NetBIOS | Recherches de noms Windows |
| 138 | UDP | Service de datagrammes NetBIOS | Navigation Windows |
| 139 | TCP | Service de session NetBIOS | Partage de fichiers/imprimante dans les anciennes versions de Windows |
| 143 | TCP | IMAP | Récupération d'e-mails (moderne) |
| 161 | UDP | SNMP | Surveillance des routeurs, commutateurs, etc. |
| 389 | TCP/UDP | LDAP | Authentification centralisée (comme Active Directory) |
| 443 | TCP | HTTPS | Trafic web sécurisé |
| 445 | TCP | SMB sur TCP | Partage de fichiers Windows moderne |
| 465 | TCP | SMTPS | SMTP sécurisé (héritage) |
| 514 | UDP | Journal système | Journalisation centralisée |
| 993 | TCP | IMAPS | IMAP sécurisé |
| 995 | TCP | POP3S | POP3 sécurisé |
| 3306 | TCP | MySQL | Service de base de données populaire |
| 5432 | TCP | PostgreSQL | Base de données SQL open-source |
| 5900 | TCP | VNC | Accès à distance au bureau (GUI) |
| 6379 | TCP | Redis | Magasin de clés-valeurs en mémoire |
| 8080 | TCP | HTTP alternatif | Serveurs d'applications, proxys |
| 8443 | TCP | HTTPS alternatif | Accès sécurisé aux applications web personnalisées |
Conseil rapide : Souvenez-vous simplement de ces quatre ports : 20/21 pour FTP, 22 pour SSH, 80 pour HTTP, et 443 pour HTTPS – ce sont les plus importants à connaître.
Catégories de ports pour faciliter la vie
Au lieu de mémoriser tous les ports au hasard, regroupez-les :
| Catégorie | Port(s) | Nom du service |
|---|---|---|
| Accès à distance | 22 | SSH (Secure Shell) |
| 23 | Telnet | |
| 5900 | VNC (Virtual Network Computing) | |
| Services de messagerie | 25 | SMTP (Protocole simple de transfert de courrier) |
| 110 | POP3 (Protocole de bureau de poste) | |
| 143 | IMAP (Protocole d'accès aux messages Internet) | |
| 465, 993, 995 | SMTPS, IMAPS, POP3S (versions sécurisées) | |
| Services Web | 80 | HTTP (Protocole de transfert hypertexte) |
| 443 | HTTPS (HyperText Transfer Protocol sécurisé) | |
| 8080, 8443 | HTTP/HTTPS alternatif (pour applications web ou proxys) | |
| Partage de fichiers et transferts | 20/21 | FTP (Protocole de transfert de fichiers) |
| 139/445 | SMB (Server Message Block) | |
| 3306/5432 | MySQL/PostgreSQL (Bases de données) | |
| Services de nom et d'adresse | 53 | DNS (Système de noms de domaine) |
| 67/68 | DHCP (Protocole de configuration dynamique des hôtes) | |
| 123 | NTP (Protocole de Temps Réseau) | |
| 137–139 | NetBIOS (Système d'Entrée/Sortie de Base en Réseau) | |
| Surveillance et journalisation | 514 | Syslog (Journalisation du système) |
| 161 | SNMP (Protocole Simple de Gestion de Réseau) |
Comment vérifier les ports ouverts sur un système Linux
Examinons de plus près comment vérifier les ports ouverts sur un système Linux en utilisant une commande telle que ss, netstat et nmap.
1. Utilisation de ss (Moderne et Rapide)
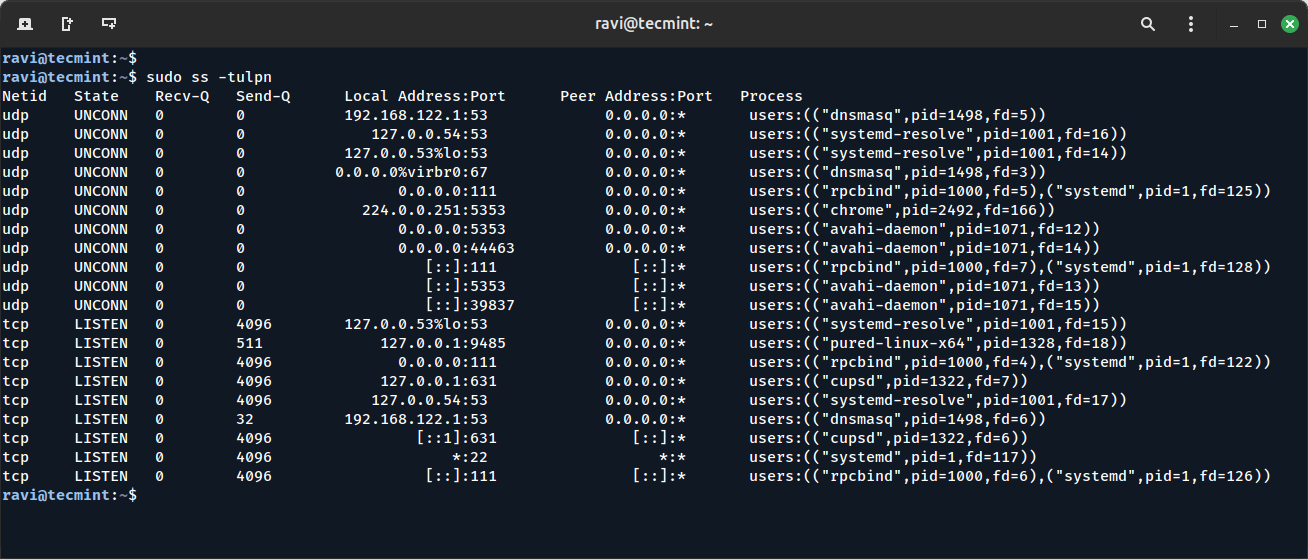
La commande ss (abréviation de statistiques de socket) est un remplacement moderne de l'ancienne commande netstat. Elle est conçue pour être plus rapide et plus efficace pour lister les ports ouverts et les connexions réseau.
sudo ss -tulpn
Explication de la commande :
-t: Affiche les sockets TCP.-u: Affiche les sockets UDP.-l: Affiche uniquement les sockets en écoute (ports ouverts et en attente de connexions entrantes).-p: Affiche le processus qui possède le socket (c'est-à-dire quelle application utilise le port).-n: Affiche les numéros de port sous forme numérique (évite la nécessité de les résoudre en noms de services).
2. Utilisation de netstat (Ancien mais encore courant)
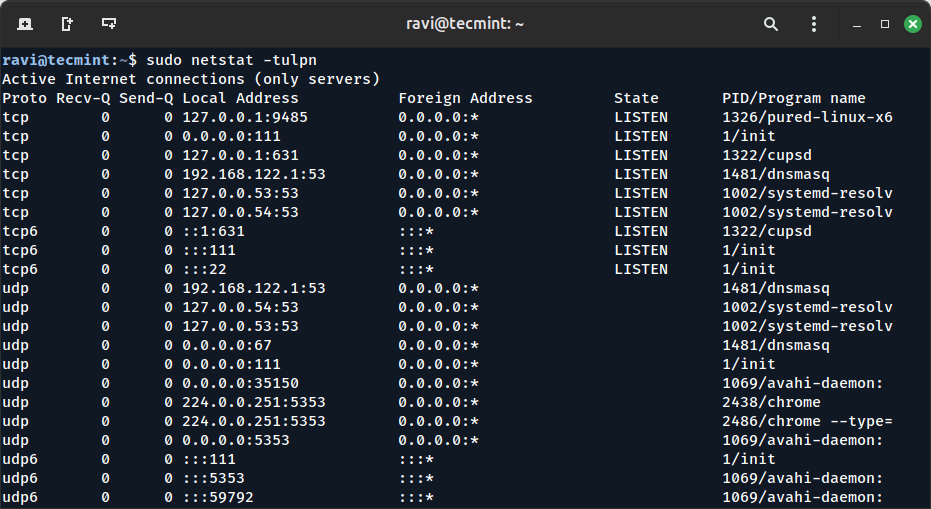
Le netstat est une commande héritée qui était largement utilisée avant que ss ne gagne en popularité. Elle existe encore sur la plupart des distributions Linux et peut être utile dans les situations où ss pourrait ne pas être disponible, ou lorsque vous travaillez avec des systèmes plus anciens.
sudo netstat -tulpn
Explication de la commande :
-t: Affiche les sockets TCP.-u: Affiche les sockets UDP.-l: Affiche uniquement les ports en écoute (aucune connexion établie).-p: Affiche l'ID du processus (PID) et le nom du programme utilisant le socket.-n: Affiche les adresses et ports numériques (au lieu de les résoudre en noms de services commehttp).
3. Analyse avec nmap
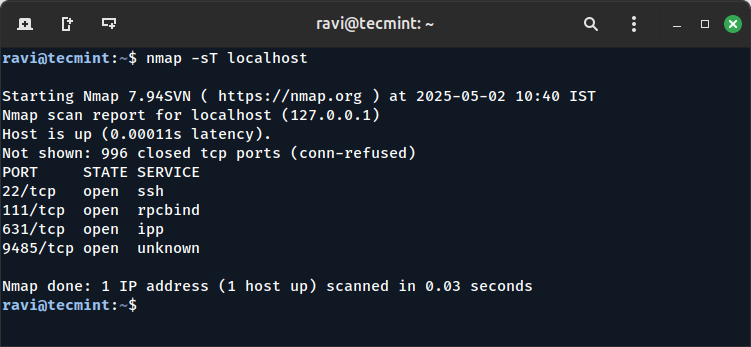
Nmap (Network Mapper) est un outil puissant principalement utilisé pour l'exploration de réseau et l'audit de sécurité. Il peut être utilisé pour scanner votre propre système ou tout système distant afin de trouver des ports ouverts.
Contrairement à ss et netstat, nmap est généralement utilisé pour des analyses réseau plus détaillées et peut également fournir des informations sur des systèmes externes.
nmap -sT localhost
Explication de la commande :
-sT: Il essaie d'établir une connexion complète avec chaque port et vérifie lesquels répondent.localhost: Fait référence à la machine locale que vous souhaitez analyser. Vous pouvez remplacer localhost par n'importe quelle adresse IP pour analyser des systèmes distants.
Conseil de sécurité : Pourquoi connaître les ports vous aide à rester en sécurité
Les attaquants utilisent souvent des techniques de scan de ports pour identifier les ports ouverts et trouver des services qui peuvent être vulnérables. Comprendre quels ports sont exposés sur votre système est essentiel pour maintenir la sécurité.
Voici quelques exemples de risques associés aux ports généralement ouverts :
- Port 23 (Telnet) : Si ce port est ouvert, votre système pourrait être vulnérable aux attaques, car Telnet transmet les données, y compris les mots de passe, en texte clair.
- Port 445 (SMB) : Ce port est souvent ciblé par les ransomwares et autres logiciels malveillants, et le laisser ouvert peut donner aux attaquants l'accès à des fichiers et ressources sensibles sur votre réseau.
En tant qu'ingénieur Linux ou DevOps, il est de votre responsabilité de sécuriser proactivement votre système. Voici des stratégies clés pour atténuer les risques :
- Fermer les ports inutilisés : Gardez seulement les ports nécessaires ouverts. Si un service n’est pas utilisé, il est plus sûr de fermer ce port.
- Utilisez des pare-feu : Configurez des pare-feu comme ufw (Uncomplicated Firewall) ou firewalld pour restreindre les ports accessibles, en vous assurant que seul le trafic autorisé atteint votre système.
- Sécuriser les services exposés avec le chiffrement : Pour les services qui doivent être accessibles, tels que SSH ou HTTPS, appliquez toujours le chiffrement pour protéger les données en transit contre toute écoute potentielle.
Pour bloquer le trafic sur le port 23 (Telnet), utilisez ufw :
sudo ufw deny 23
Pour refuser le trafic sur le port 23 (Telnet), utilisez firewalld :
sudo firewall-cmd --zone=public --add-port=23/tcp --permanent --remove-port=23/tcp
En comprenant les ports et en les sécurisant correctement, vous minimisez la surface d'attaque de vos systèmes, améliorant à la fois leur sécurité et leurs performances.
Pensées finales
Comprendre les numéros de port ne consiste pas seulement à les mémoriser, il s'agit de savoir comment les services communiquent sous Linux et sur les réseaux. Une fois que vous comprenez les bases, vous serez meilleur pour résoudre les problèmes, sécuriser vos systèmes et réussir les entretiens techniques.