Recherche de site Web
Comment configurer la connexion SSH sans mot de passe sous Linux
SSH (Secure SHELL) est un protocole réseau open-source et fiable qui est utilisé pour se connecter à des serveurs distants pour l’exécution de commandes et de programmes.
Il est également utilisé pour transférer des fichiers d’un ordinateur à un autre ordinateur sur le réseau à l’aide d’une commande de copie sécurisée (SCP) et d’une commande rsync.
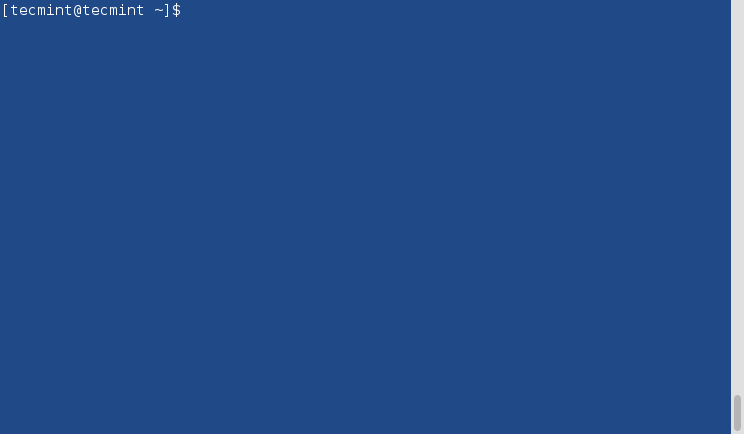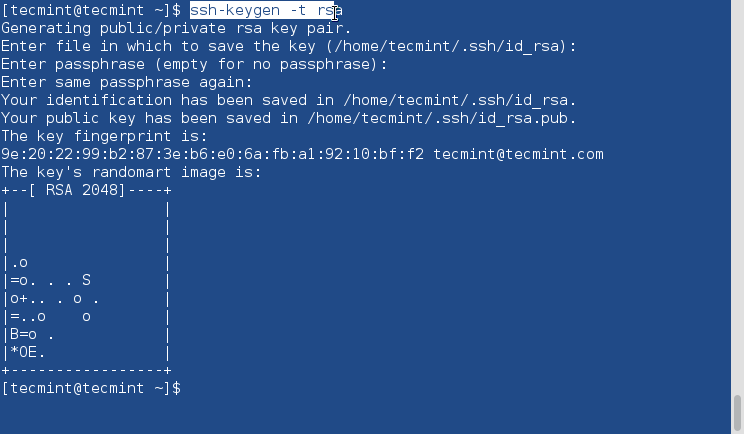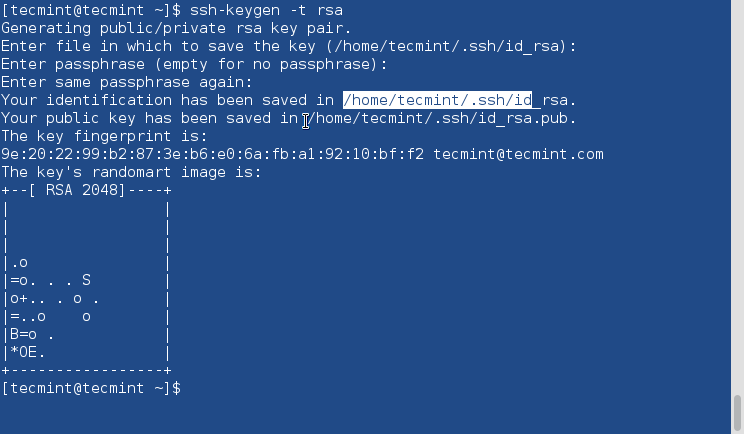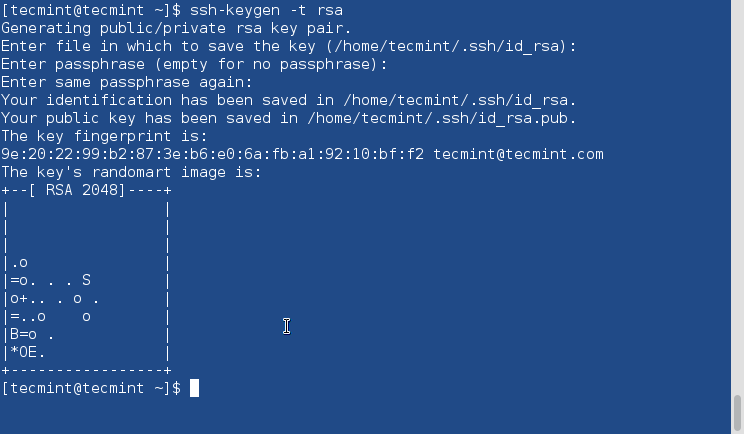
Dans cet article, nous allons vous montrer comment configurer la connexion sans mot de passe sur les distributions Linux basées sur RHEL telles que CentOS, Fe
Lire la suite →PSSH - Exécuter des commandes sur plusieurs systèmes Linux distants

Il ne fait aucun doute qu’OpenSSH est l’un des outils les plus utilisés et les plus puissants disponibles pour Linux, qui vous permet de vous connecter en toute sécurité à des systèmes Linux distants via un shell et vous permet de transférer des fichiers en toute sécurité vers et depuis des systèmes distants.
Mais le plus gros inconvénient d’OpenSSH est que vous ne pouvez pas exécuter la même commande sur plusieurs hôtes en une seule fois et OpenSSH n’est pas développé pour effectuer de telles tâches.
C’est là que l’outil Parallel SSH
Lire la suite →8 clients SSH les plus populaires pour Linux en 2024

Résumé : SSH est un protocole distant populaire pour établir des connexions à distance sécurisées. Dans ce guide, nous explorons certains des clients SSH les plus populaires pour Linux.
SSH (Secure SHell) est l’un des protocoles distants les plus populaires et les plus fiables pour se connecter à des appareils distants tels que des serveurs et des équipements réseau, y compris les routeurs et les commutateurs.
Il crypte le trafic envoyé dans les deux sens et assure la sécurité des données pendant la session à distance.
Lire la suite →Shellngn - Client Web SSH, SFTP, Telnet, RDP et VNC

SHELLNGN propose une solution basée sur le cloud pour l’accès et la gestion à distance de vos serveurs et périphériques réseau. Il se décline en deux versions principales : SHELLNGN Cloud (gratuit) et SHELLNGN Pro (abonnement payant).
Dans cet article, nous allons examiner et explorer les fonctionnalités, leur fonctionnement et les inconvénients des deux options qui vous aideront à déterminer celle qui vous convient le mieux.
Caractéristiques de SHELLNGN Cloud (gratuit)
SHELLNGN Cloud propose
Lire la suite →Comment recevoir des alertes par e-mail pour les connexions SSH (root et utilisateurs)
Chaque fois que nous installons, configurons et sécurisons des serveurs Linux dans un environnement de production, il est crucial de garder une trace de ce qui se passe sur les serveurs et de savoir qui s’y connecte, en particulier en ce qui concerne la sécurité des serveurs.
Pourquoi? Parce que si quelqu’un se connecte au serveur en tant qu’utilisateur root en utilisant des tactiques de force brute sur SSH, alors pensez à la façon dont il va détruire votre serveur.
Tout utilisateur qui obtient un accès root peut faire ce qu’il veut. Pour bloque
Lire la suite →Comment restreindre l’accès SSH aux réseaux locaux sous Linux

SSH (Secure Shell) est un outil populaire qui permet aux utilisateurs de se connecter à des systèmes distants en toute sécurité sur un réseau. Par défaut, SSH est accessible à partir de n’importe quel réseau tant que le pare-feu et les paramètres réseau appropriés sont en place.
Toutefois, pour des raisons de sécurité, vous pouvez parfois restreindre l’accès SSH à votre réseau local. Ceci est particulièrement utile dans un environnement domestique ou professionnel où vous ne souhaitez pas d’accès externe à votre système via Internet.
Lire la suite →Sécurité SSH : verrouiller les tentatives de connexion échouées avec pam_faillock
Le module pam_tally2, autrefois utilisé pour verrouiller les comptes d’utilisateurs après un certain nombre de tentatives de connexion SSH infructueuses, a été déprécié et remplacé par pam_faillock dans les distributions basées sur RHEL et d’autres distributions Linux modernes, en raison de plus de flexibilité et d’options de sécurité.
Auparavant, le module pam_tally2 était chargé de comptabiliser les tentatives de connexion infructueuses et de verrouiller les comptes. Cependant, dans le cadre des améliorations de la sécurité, pam_faillock
Lire la suite →