Comment vérifier les ports ouverts sur RHEL 8/CentOS 8 Linux
Firewalld est un mécanisme de sous-pression pour la configuration du pare-feu sur RHEL 8/CentOS 8. La version actuelle de RHEL 8/CentOS 8 du démon Firewalld est basée sur Nftables. Pour vérifier les ports ouverts sur RHEL 8/CentOS 8, vous pouvez utiliser la commande firewall-cmd comme indiqué ci-dessous. Nous verrons également comment vérifier les ports ouverts à distance avec la commande nmap.
Dans ce tutoriel, vous allez apprendre :
- Comment vérifier les ports ouverts sur RHEL 8.
- Comment vérifier les services sur RHEL 8.
- Comment vérifier les ports ouverts à distance à l’aide de
nmap. - Comment lister les ports ouverts et le service avec
firewall-cmd.
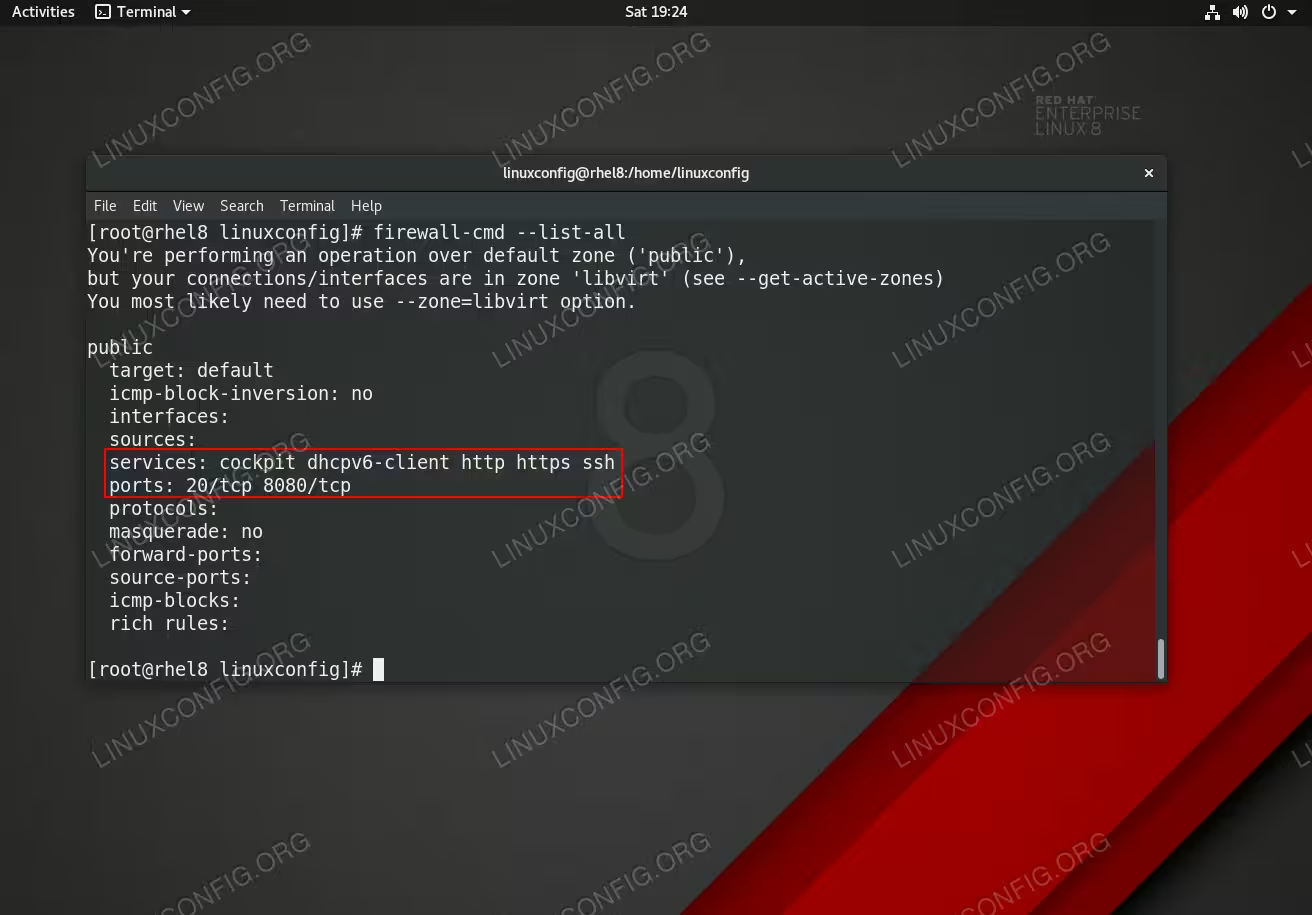
Vérifiez les ports ouverts sur le pare-feu Linux RHEL 8 à l’aide de la commande firewall-cmd.
Configuration logicielle requise et conventions utilisées
| Catégorie | Exigences, conventions ou version du logiciel utilisé |
|---|---|
| Système | RHEL 8/CentOS 8 |
| Logiciel | N/A |
| Autre | Accès privilégié à votre système Linux en tant que root ou via la commande sudo. |
Comment vérifier les ports ouverts sur RHEL 8/CentOS 8 Linux instructions étape par étape
Lors de la vérification des ports de pare-feu ouverts sur RHEL 8/CentOS 8 Linux, il est important de savoir que les ports de pare-feu peuvent être ouverts de deux manières principales et différentes. Tout d’abord, le port du pare-feu peut être ouvert dans le cadre d’un service préconfiguré. Par exemple:
firewall-cmd --zone=public --permanent --add-service=http
Deuxièmement, les ports peuvent être ouverts directement en tant que ports prédéfinis par l’utilisateur personnalisés. Exemple:
firewall-cmd --permanent --add-port 8080/tcp
Vérifiez les ports de service ouverts :
firewall-cmd --list-services
cockpit dhcpv6-client http https ssh
Les services ci-dessus ont leurs ports respectifs ouverts.
Vérifiez les ports ouverts :
firewall-cmd --list-ports
20/tcp 8080/tcp
Les ports ci-dessus, à savoir
20et8080, sont ouverts au trafic entrant.Vérifiez tous les ports et services ouverts :
firewall-cmd --list-allEnfin, vous pouvez obtenir une vue d’ensemble précise de tous les ports ouverts par la commande
nmappour n’importe quel hôte Linux distant. Par exemple, la commandenmapci-dessous sondera les 1000 ports les plus couramment utilisés :nmap rhel8 Host is up (0.78s latency). Not shown: 994 filtered ports PORT STATE SERVICE 20/tcp closed ftp-data 22/tcp open ssh 80/tcp open http 443/tcp closed https 8080/tcp closed http-proxy 9090/tcp closed zeus-adminVeuillez noter que
fermésignifie que le port du pare-feu est ouvert, cependant, le service de soulignement sur le serveur RHEL 8/CentOS 8 réel n’est pas en cours d’exécution. Il est également possible de vérifier un port spécifique. Par exemple:nmap -p 80 rhel8 PORT STATE SERVICE 80/tcp open http
Consultez notre guide nmap pour plus d’exemples d’utilisation des commandes nmap.